
Víctor Rodríguez (CNMV): “No podemos aceptar ‘stablecoins’ no conformes a MiCA en la UE”
Varios supervisores europeos reconocen la necesidad de una mayor convergencia supervisora y proteger a los inversores frente a las entidades no autorizadas
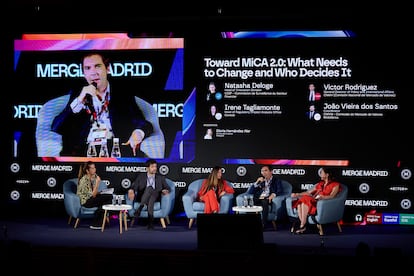
El de la supervisión de los mercados financieros, y especialmente de los mercados cripto, es un asunto caliente en la Unión Europea. Los legisladores están trabajando en mejorar la vigilancia, pero el camino todavía es largo y los frentes abiertos son muchos. Por un lado, las discrepancias entre los supervisores europeos, que han actuado de forma más o menos laxa, lo que plantea riesgos de arbitraje regulatorio en la región. Por otro lado, la industria critica la débil actividad supervisora de las entidades que, pese a no obtener la licencia, siguen ofreciendo sus servicios a los usuarios europeos. Por último, se debate sobre la necesidad de garantizar que los activos no conformes a MiCA se excluyan definitivamente del mercado. “No podemos aceptar stablecoins no conformes a MiCA en la UE”, ha dicho Víctor Rodríguez, director general de política y asuntos internacionales de la CNMV, en el evento Merge que se celebra en estos días en Madrid.
La toma de posición del regulador español llega dos semanas después de que la ESMA se pronunciara sobre este asunto y vetara la circulación de activos no conformes a MiCA, como USDT, la stablecoin emitida por Tether, en Europa. La aclaración del vigilante ha sido necesaria dada la interpretación dispar de los supervisores y las entidades sobre la oferta de estos activos. De hecho, mientras la mayoría de plataformas retiraron el token hace más de un año, otras han seguido ofreciéndolo hasta fechas recientes, o incluso continúan haciéndolo, amparándose en las zonas grises de la regulación y en las ambigüedades de la orientación de la ESMA y dependiendo de los ojos del regulador que supervisara.
En este sentido, el debate sobre la necesidad de centralizar la supervisión de los operadores cripto más significativos se ha vuelto cada vez más actual. Mientras la Comisión Europea proponía el año pasado concentrar la vigilancia de todos los proveedores de activos digitales en manos del regulador europeo, el Consejo de la UE propuso que se encargara solo de los más significativos y de las entidades sistémicas. Algo que no toda la industria comparte, al considerar que podría fragmentar aún más la supervisión y generar duplicidades.
La visión del Consejo refleja la resistencia de algunos supervisores nacionales a ceder las competencias a Bruselas y el interés de algunos estados miembros por preservar el atractivo regulatorio que les ha permitido convertirse en una puerta de entrada para los grandes operadores internacionales. En este sentido, Irene Tagliamonte, responsable de análisis de impacto regulatorio del supervisor italiano Consob, ha incidido en que falta convergencia. “La centralización de la supervisión en manos de ESMA, si se aprueba, tardará años en concretarse. Y no podemos esperar años, estamos supervisando ahora mismo”, ha advertido.
Por ello, urge nuevas herramientas para una mayor convergencia desde ya. “Necesitamos un estándar común de información para los proveedores de servicios cripto, que nos permita comprender los riesgos y cómo operan. Necesitamos compartir esa información para centrar realmente nuestros esfuerzos de supervisión en los riesgos reales. También debemos crear un mecanismo estructurado de intercambio de información para prevenir problemas, en lugar de actuar cuando ya se han producido”, ha explicado.
Han pasado solo cuatro meses desde que MiCA ha entrado en plena aplicación en toda la región. No obstante, la actividad supervisora, antes centrada sobre todo en la concesión de licencias, se ha intensificado entre las entidades autorizadas. Pero muchas otras empresas, incluso algunos gigantes como Binance, se han quedado a las puertas de la Unión Europea. La industria critica que varias empresas no autorizadas siguen ofreciendo servicios a los usuarios europeos, desde jurisdicciones extranjeras, apoyándose en la reverse solicitation (captación inversa en español). “MiCA hace mucho al imponer normas muy estrictas sobre la captación inversa, pero no es suficiente”, ha advertido Natasha Deloge, directora de innovación del supervisor luxemburgués.
“No es suficiente, porque hay que tener en cuenta que los grandes fraudes suelen ejecutarse desde países fuera de Europa, mientras que las víctimas están en Europa. Por eso necesitamos poderes más sólidos para bloquear con rapidez los sitios web fraudulentos que operan ilegalmente. Debemos ganar agilidad y velocidad para limitar los daños. Además, cuando existan criptoactivos que puedan estar vinculados, directa o indirectamente, al fraude financiero, al abuso de mercado o incluso a la financiación del terrorismo, necesitamos poder congelar esos activos sin perdernos en el laberinto de los procedimientos de ejecución”, ha insistido. Algo que también ha pedido la ESMA: en vista de la revisión de MiCA, el supervisor europeo reclamó más poderes para congelar criptos sospechosas y cerrar webs fraudulentas y pidió también que las autoridades nacionales puedan bloquear directamente páginas ilícitas, una acción que a menudo requiere de autorización judicial.