
Georg Harer (Bybit EU): “Queremos convertirnos en una plataforma financiera integral”
El actual co-CEO de la empresa espera lanzar derivados e inversión en acciones en Europa el próximo año
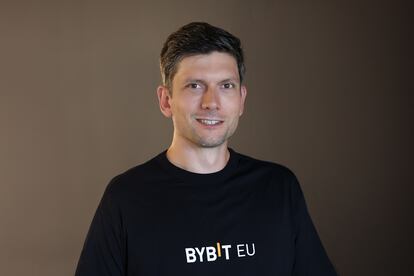
Georg Harer es la persona que permitió la llegada del exchange cripto Bybit a Europa. Se incorporó a la empresa en 2024 como responsable del área legal y lideró el desarrollo e implementación de los marcos jurídicos, de prevención del blanqueo de capitales y de cumplimiento normativo que permitieron a la firma obtener la licencia MiCA en mayo de 2025. Ahora, como co-CEO de Bybit Europa, se marca un nuevo objetivo: transformar la plataforma en un ecosistema financiero integral que combine criptomonedas, pagos e inversiones en activos tradicionales.
Pregunta. Se han cumplido dos meses desde la plena aplicación de MiCA en Europa. ¿Cómo ha sido el proceso para Bybit?
Respuesta. En mayo de 2025, en Viena, recibimos la licencia y lanzamos Bybit EU, y desde julio de 2025 estamos plenamente operativos. Fuimos de los primeros en recibirla, al menos en Austria. MiCA no era algo nuevo solo para nosotros, sino para toda la industria, así como para los reguladores y también para nuestros socios empresariales, como los bancos.
Estamos muy agradecidos de que esos esfuerzos hayan dado resultados porque, como se ha visto, incluso algunos de los mayores actores del sector no lograron adaptarse a tiempo. Quizá no empezaron con la suficiente antelación, quizá no se lo tomaron con la suficiente seriedad. O quizá no dieron al cumplimiento normativo la prioridad necesaria.
P. ¿Lanzaron alguna campaña para atraer a los clientes de las plataformas que no han conseguido la licencia?
R. Hemos hecho tres cosas. En primer lugar, siempre nos hemos presentado como una plataforma global con presencia e impacto en Europa. Somos una empresa europea. En segundo lugar, hemos ofrecido bonificaciones a los usuarios que trasladan sus operaciones o su actividad a Bybit.
Y también hemos establecido acuerdos con algunas de las plataformas que han tenido que cesar o reducir sus operaciones en determinados mercados. En Países Bajos hicimos un acuerdo de colaboración con un exchange para incorporar a parte de su base de usuarios, ya que tuvo que retirarse del mercado neerlandés.
P. ¿Y notaron mucho movimiento de fondos?
R. Sí, sin duda. En particular, hemos observado movimientos significativos desde el mayor actor del mercado [Binance]. Hemos visto una importante redistribución de usuarios y actividad, algo que tiene sentido porque, en cierto modo, la situación sorprendió a muchos participantes del mercado. En mi opinión, era un desenlace previsible, pero aun así muchos no llegaron preparados.
También solo una quinta parte de los operadores ha logrado la licencia. Por tanto, no se trata simplemente de la salida de un gran actor del mercado. Lo que estamos viendo es una consolidación mucho más amplia que afecta a empresas de todos los tamaños: grandes, medianas y pequeñas, tanto regionales como internacionales. Muchos participantes no han conseguido adaptarse a los nuevos requisitos regulatorios, mientras que aquellos que sí lo hicieron están absorbiendo su actividad y usuarios.
P. ¿Qué aspectos de MiCA cree que deberían mejorarse?
R. Es un buen comienzo, pero también es cierto que se ha quedado algo anticuada. Se debatió en 2022, entró en vigor en 2023 y ahora su aplicación plena llega en 2026. Necesita algunas actualizaciones, especialmente sobre productos DeFi. Pero esto no afecta únicamente a MiCA. Recientemente hemos obtenido la licencia como proveedor de pago y en el cuarto trimestre prevemos obtener MiFID. MiCA incluye prácticamente el mismo tipo de disposiciones que se aplican a los proveedores de servicios de pago y las empresas de inversión.
Las normas de prevención del blanqueo de capitales son literalmente las mismas que se exigen a los bancos, y ocurre lo mismo en materia de seguridad informática. Esto es positivo porque crea unas condiciones de competencia equitativas y genera confianza. Sin embargo, aquí surge una de nuestras mayores preocupaciones.
P. ¿Cuál?
R. Estas regulaciones no están alineadas entre sí. Por ejemplo, existen tres requisitos distintos para aportar fondos propios. Todos persiguen el mismo objetivo desde la perspectiva del regulador: garantizar que la empresa disponga de suficiente capital para mantener sus operaciones. Pero cada normativa lo plantea de una manera ligeramente diferente. Por ello, hay que hacerlo tres veces.
Hay muchos pequeños detalles que, en mi opinión, deberían armonizarse para que la industria fintech sea más accesible y para reducir costes y esfuerzos para todos, sin disminuir el nivel de protección. En este momento, especialmente para una empresa de nuestro tamaño, este es uno de los mayores problemas. En muchas ocasiones vemos que estamos haciendo lo mismo una y otra vez, o que las normas no están claras o alineadas. Y eso supone una enorme pérdida de tiempo y dinero.
P. ¿Con estas nuevas licencias prevén ofrecer más servicios?
R. Bybit es conocida por ser una plataforma de criptomonedas, pero queremos convertirnos en una plataforma financiera integral, que abarque pagos, inversiones y criptoactivos, permitiendo que todos estos servicios interactúen entre sí. Como la tarjeta Bybit, que puede utilizarse como una tarjeta Mastercard convencional, con euros, con criptomonedas.
Próximamente vamos a lanzar Bybit Pay, una función de pagos en la que no será necesario convertir siempre las operaciones a euros. El emisor podrá decidir si quiere pagar en euros o en criptomonedas y el receptor también podrá elegir si desea recibir el pago en criptos o en euros.
P. ¿En Europa ofrece los mismos servicios que en los demás mercados?
R. Bybit opera a nivel global a través de Bybit Global y Bybit EU. La diferencia es que Bybit Global es más flexible, mientras que Europa es la región con la regulación más estricta. Estamos incorporando progresivamente servicios que ya están disponibles en la plataforma global, como los derivados, que son actualmente los productos más demandados por nuestros usuarios. Sin embargo, para poder comercializarlos conforme a la normativa europea, necesitamos la licencia MiFID. En cuanto obtengamos esa licencia, implementaremos estos productos.
Actualmente, ya tenemos activos los servicios de criptomonedas, lo que incluye la compra y venta de criptoactivos. También ofrecemos operaciones con margen y lo que denominamos productos de rendimiento, que permiten bloquear activos en criptomonedas y obtener una rentabilidad. Más adelante, también incorporaremos productos financieros tradicionales. Aún es pronto para concretar cuáles, pero serán inversiones en acciones, metales preciosos y otros productos similares.
P. ¿Qué papel juega el mercado español para la compañía?
R. Operamos en toda el área económica europea, excepto Malta, y España es uno de nuestros mercados clave, donde registramos un crecimiento positivo, constante y saludable. Esperamos crecer más a medida que nos otorguen las licencias y podamos ofrecer toda la gama de productos para principios de 2027.
P. Bybit ha sido víctima del mayor hackeo en la historia de la industria cripto. ¿Cómo se ha saldado ese incidente?
R. Esto ocurrió en la plataforma global, Bybit.com, no en la plataforma europea. Nuestro CEO global y cofundador, Ben Zhou, apareció en directo apenas una o dos horas después del ataque. Mantuvimos los retiros operativos las 24 horas del día, los siete días de la semana. Ningún usuario perdió sus fondos. Procesamos todas las solicitudes de retirada y, además, Bybit utilizó sus propios recursos para reponer los saldos de las carteras de los usuarios, de modo que, desde la perspectiva del cliente, los fondos quedaron restaurados. Tardamos menos de tres días en recuperarnos completamente del incidente. Y ni un solo usuario sufrió pérdidas.
P. Pero Bybit sí.
R. Logramos recuperar una parte de los activos, pero debido al nivel de profesionalidad de la ejecución, la velocidad con la que se llevó a cabo y la propia tecnología utilizada, no pudimos recuperar una gran parte de los fondos. Fue una operación ejecutada con una rapidez extraordinaria, a través de múltiples capas de mezcladores e intercambios.
P. ¿Han elevado sus estándares de seguridad desde entonces?
R. Por supuesto, aprendimos varias lecciones de lo ocurrido. Nos aseguramos de implantar una solución completamente diferente, tanto a nivel global como en la Unión Europea, que no permite ataques de este tipo.
Sin embargo, este episodio también demuestra que, incluso cuando se trabaja con los estándares de seguridad más elevados, nada es completamente invulnerable. Por eso creemos que actualmente operamos con los máximos niveles de seguridad posibles, aunque seguimos evaluando constantemente nuestros sistemas.
A nivel europeo, puedo decir que realizamos simulacros continuos en los que intentamos atacar nuestros propios sistemas y recrear distintos escenarios de amenaza para asegurarnos de que siempre nos mantenemos en la vanguardia de las capacidades de defensa y protección.